
La truffa del copyright che si maschera da controllo di YouTube: quando la fiducia nelle piattaforme può diventare terreno di attacco ai creator
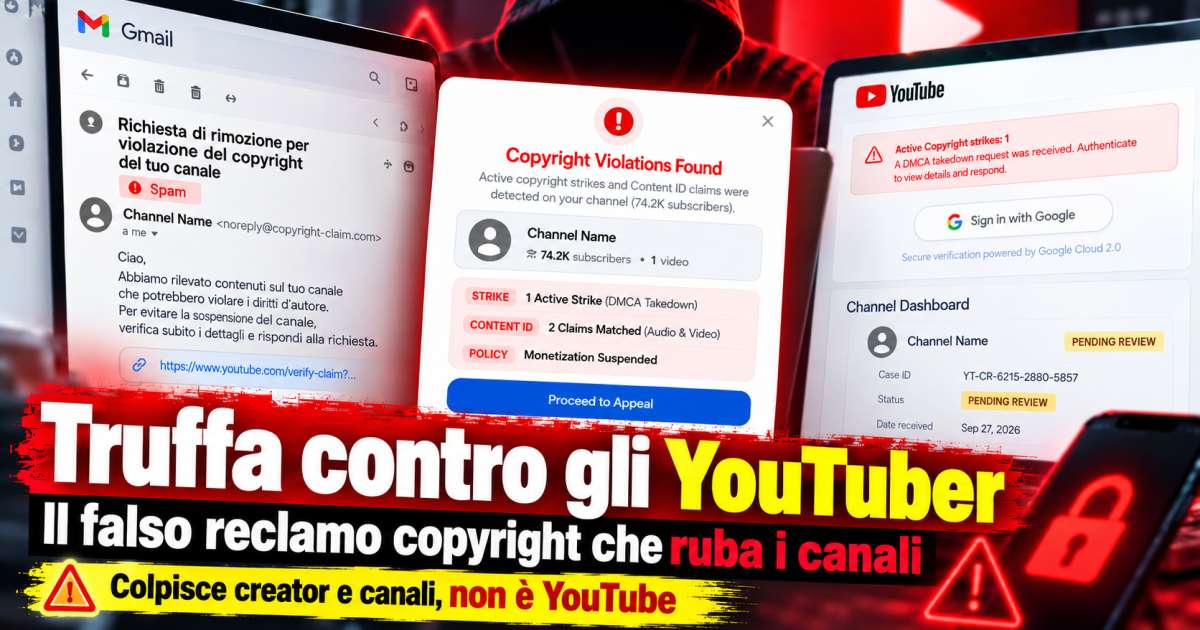
Un nuovo fronte di phishing colpisce chi cura canali su YouTube: ma a essere abusato non è YouTube, bensì la fiducia che creator, aziende e professionisti ripongono nella piattaforma. La campagna oscura prende forma attraverso una serie di passaggi studiati per apparire credibili, mescolando strumenti reali, grafica professionale e procedure apparentemente ufficiali. Secondo quanto riportato da cronachedellacampania.it, l’obiettivo è insinuare timore di una violazione e accompagnare l’utente lungo un percorso di “recours” che conduce a una falsa interfaccia di Google e a un login fraudolento.
Il meccanismo è chiaro, ma la sua costruzione è complessa: si parte da una notizia di presunta violazione del copyright, con l’idea che un canale possa perdere accesso o monetizzazione. La tecnica funziona perché fa leva sull’ansia legata a uno strike o alla sospensione dei ricavi: una pressione psicologica che può spingere a ignorare i segnali di allarme. In una fitta catena di reindirizzamenti, una mail apparentemente legata a una società di controllo segnala una “segnalazione” e invita a verificare immediatamente la situazione: tempo limitato, conseguenze potenziali sul canale, e un link che sembra appartenere a strumenti ufficiali di YouTube.
Il primo anello della truffa è un link apparentemente legittimo: la mail utilizza una struttura che fa leva sul dominio youtube.com per il redirect, seguito da un percorso che rimanda a servizi Google. È un trucco finissimo: l’utente abituato a strumenti di condivisione di YouTube può pensare che si tratti di una procedura reale. Una volta superati quei passaggi, si arriva a una pagina che simula un controllo del canale, con riferimenti a DMCA, Content ID e monetizzazione, e un pulsante “Proceed to Appeal” che spinge l’utente a proseguire. L’utente si ritrova quindi su una schermata di login fingendo di volere accedere al “Channel Dashboard” con dati fittizi relativi alla pratica, allo stato della segnalazione e al presunto reclamante.
È in questo punto che la truffa diventa particolarmente pericolosa: viene chiesto di cliccare su “Sign in with Google” per vedere i dettagli completi. Se iscrive le proprie credenziali Google in una pagina controllata da terzi, l’utente rischia di consegnare username e password agli autori dell’attacco. L’indirizzo che ospita la procedura falsa, dmca-confirmation.xxx, è stato identificato come fondamentale nell’imbroglio: si tratta dell’endpoint finale dove si chiude la catena di phishing. La dinamica, in sintesi, è mail di phishing → redirect YouTube → servizio Google → sito esterno → falsa procedura copyright → falso accesso Google. L’adozione di strumenti legittimi come passaggio intermedio rende l’inganno molto più credibile.
Il responsabile non è YouTube né Google: si tratta di una truffa indirizzata ai creator, alle aziende e agli amministratori di canali, cioè a chi ha contenuti e audience di valore. Anche se in questo caso non sono stati rubati dati, la minaccia è reale: l’obiettivo è appropriarsi dell’account Google, con possibile accesso a Gmail, ai servizi collegati, al canale YouTube e agli strumenti di gestione e monetizzazione. Secondo quanto emerso dall’analisi, la campagna è stata segnalata alle autorità; in questo caso non sono stati introdotti dati di accesso e l’intera segnalazione è servita a mettere in luce un livello di sofisticazione crescente nelle tattiche di phishing.
La vicenda invita a una riflessione: la percezione di autenticità non basta più guardando solo l’inizio di un link. Anche se la prima parte richiama YouTube, la destinazione finale può essere tutt’altro. Non è una truffa “di YouTube”: è una truffa contro chi usa YouTube. E se l’oggetto è fare leva su scenari di contenzioso o di servizi legittimi, l’uso improprio di strumenti riconosciuti può diventare un portaschiena per gli autori dell’attacco. Il consiglio, condiviso in queste ore dagli esperti, è semplice ma essenziale: non affidarsi a link contenuti in email sospette. Accedere direttamente a YouTube Studio, controllare eventuali avvisi sulla dashboard ufficiale e utilizzare sempre l’autenticazione a due fattori.
Sul fronte della difesa, resta cruciale la vigilanza: controllare tanto l’oggetto della notifica quanto la provenienza del link, verificare tramite i canali ufficiali e non fornire mai credenziali su pagine separate da segnali di dubbia provenienza. La campagna, che non ha prodotto una violazione reale in questo caso specifico, resta un monito per chi gestisce contenuti online: la fiducia nelle piattaforme non deve tradursi in fiducia cieca. E se emergono segnali di una possibile violazione, la strada giusta è sempre quella di consultare la dashboard ufficiale e, se necessario, segnalarlo agli enti competenti. Come si è visto, la cautela oggi è l’arma migliore per non cadere nelle trappole digitali.